Klon Site Nedir? Dolandırıcılıktan Korunma Yolları
 Tepki Ver
Klon site nedir dolandırıcılığı anlama ve korunma yolları hakkında temel dinamikleri bilmek artık bir tercih değil, kritik bir zorunluluktur. Siber korsanlar, orijinal platformların görsel tasarımlarını, logolarını ve hatta kaynak kodlarını kopyalayarak kullanıcıları tuzağa düşürmeyi amaçlar. Bu rehberde, dijital varlıklarınızı korumanız için gereken tüm pratik adımları, sahte sayfaların zayıf noktalarını ve uzman güvenlik taktiklerini bir araya getirdik.
Farkında olmadan girdiğiniz tek bir sahte form, kişisel verilerinizin, kredi kartı bilgilerinizin ya da kurumsal hesaplarınızın saniyeler içinde çalınmasına yol açabilir. Siber tehdit ortamında saldırganlar, yapay zekâ destekli kod kopyalama araçlarıyla kusursuza yakın sahte sayfalar üretebiliyorlar. Gelin, siber güvenliğinizi tehdit eden bu tuzakların anatomisini birlikte inceleyelim ve dijital ayak izinizi nasıl koruyacağınızı adım adım keşfedelim.
Klon Site Nedir Ve Nasıl Çalışır
Klon site, meşru ve güvenilir bir web sitesinin arayüzünü, grafik ögelerini, metinlerini ve kullanıcı etkileşim süreçlerini birebir taklit eden sahte web platformudur. Bu sayfaların temel çalışma mantığı, ziyaretçiye tanıdık ve güvenli bir ortamda olduğu hissini vererek kritik verileri kendi kontrol ettikleri sunuculara aktarmaktır. Kullanıcı bir klon sitede giriş formunu doldurduğunda ya da ödeme bilgilerini girdiğinde, bu veriler meşru sisteme değil, doğrudan saldırganın veritabanına iletilir. Dolayısıyla klon site nedir dolandırıcılığı anlama ve korunma yolları konusunu kavramak, dijital kimlik hırsızlığının önüne geçmenin ilk adımıdır.
Saldırganlar bu sistemleri kurarken genellikle “web scraping” (web kazıma) ve otomatik şablon klonlama yazılımlarından faydalanırlar. Orijinal sitenin HTML, CSS ve JavaScript dosyalarını çekip benzer bir alan adı altında yayınlarlar. Süreç genellikle şu aşamalarla ilerler:
-
-
- Hedef Seçimi ve Sayfa Kopyalama: Saldırganlar yüksek trafiğe sahip bankacılık, kripto para borsası veya popüler alışveriş sitelerini hedef alarak arayüz kodlarını kopyalar.
- Benzer Alan Adı (Typosquatting) Kaydı: Gerçek alan adına bir harf kadar yakın olan, gözün kolayca ayırt edemeyeceği alan adları tescil edilir.
- Trafik Çekme ve Yönlendirme: Sahte arama motoru reklamları, aciliyet hissi içeren SMS bildirimleri veya e-posta mesajlarıyla kullanıcılar bu sayfalara yönlendirilir.
- Veri Yakalama ve Yetkisiz Erişim: Form alanlarına yazılan kullanıcı adı, şifre ve SMS doğrulama kodları anlık olarak arka plandaki saldırgan paneline düşer.
-
Klon Sitelerin Teknik Altyapısı
Klon sitelerin arka planında çoğu zaman tersine vekil sunucu (reverse proxy) sistemleri yer alır. Bu gelişmiş mimari, kullanıcının gerçek siteyle yaptığı iletişimi araya girerek anlık olarak taklit eder. Saldırgan, kullanıcının girdiği iki aşamalı doğrulama (2FA) kodunu dahi gerçek siteye anında iletip oluşturulan oturum çerezini (session cookie) ele geçirebilir. Bu nedenle, yalnızca görünüşe güvenmek yerine adres çubuğundaki teknik detayları sorgulamak hayati önem taşır.
Hazırlanan modern klon sayfalar, sadece masaüstü değil mobil cihaz ekranlarına da kusursuz uyum sağlar. Hatta bazı sahte siteler, gerçek sitenin canlı destek penceresini dahi taklit ederek kullanıcıları doğrudan bir dolandırıcıyla canlı sohbete bağlar. Bu sofistike yapı, klon site nedir dolandırıcılığı anlama ve korunma yolları hakkında derinlemesine bilgi sahibi olmayı zorunlu kılar.
Sahte Web Sitelerinin En Yaygın Özellikleri
Sahte web siteleri ilk bakışta orijinalinden farksız görünse de dikkatli bir gözün yakalayabileceği teknik ve mantıksal kusurlar barındırır. Siber korsanlar genellikle görsel arayüzü hızla kopyalarken alt sayfalara giden bağlantıları, kurumsal kimlik detaylarını ve yasal bildirimleri ihmal ederler. Bir web sitesinin sahte olduğunu anlamak için dikkat etmeniz gereken yapısal göstergeler bulunur. İnternet kullanıcılarının klon site nedir dolandırıcılığı anlama ve korunma yolları konusunda edineceği pratik deneyim, bu ipuçlarını anında fark etmelerini sağlar.
En sık rastlanan kusurların başında çalışmayan butonlar ve eksik menü ögeleri gelir. Gerçek bir web sitesinde gizlilik politikası, iletişim, hakkımızda ve kullanım şartları gibi sayfalar eksiksiz çalışırken, klon sitelerde bu bağlantılar ya tıklanamaz durumdadır ya da sayfanın en üstüne (#) yönlendirme yapar. Ayrıca dil bilgisi hataları, otomatik çeviri araçlarından kaynaklanan anlamsız cümle kalıpları ve kalitesiz grafikler de sahte sitelerin en belirgin işaretlerindendir.
| Değerlendirme Kriteri | Orijinal Web Sitesi | Klon (Sahte) Web Sitesi |
|---|---|---|
| Alan Adı (URL) | Doğru yazılmış, resmi ve kurumsal uzantı | Yazım hataları içeren, karmaşık alt alan adları |
| İç Bağlantılar | Tüm menüler, alt sayfalar ve sözleşmeler aktif | Tıklanmayan butonlar, boş veya anasayfaya dönen linkler |
| İletişim Bilgileri | Doğrulanabilir açık adres, MERSİS no ve sabit telefon | Yalnızca sahte WhatsApp hattı veya anonim formlar |
| Ödeme Altyapısı | Lisanslı sanal POS ve resmi 3D Secure sistemleri | Bireysel IBAN’a havale talebi veya sahte kart formu |
Ödeme aşaması, sahte sitelerin kendini en çok ele verdiği adımdır. Meşru e-ticaret siteleri bankacılık onay süreçlerini resmi ödeme geçitleri üzerinden yürütürken, sahte siteler kullanıcıyı doğrudan bir şahıs IBAN numarasına para göndermeye zorlar ya da 3D Secure şifresini sahte bir arayüzde talep eder. Karşılaştığınız web sayfası piyasa fiyatının çok altında olağanüstü indirimler vadediyorsa ve ödeme adımında ısrarla banka transferi istiyorsa, yüksek ihtimalle organize bir klon platformdasınız demektir.
Klon Site Dolandırıcılığı Nasıl Anlaşılır
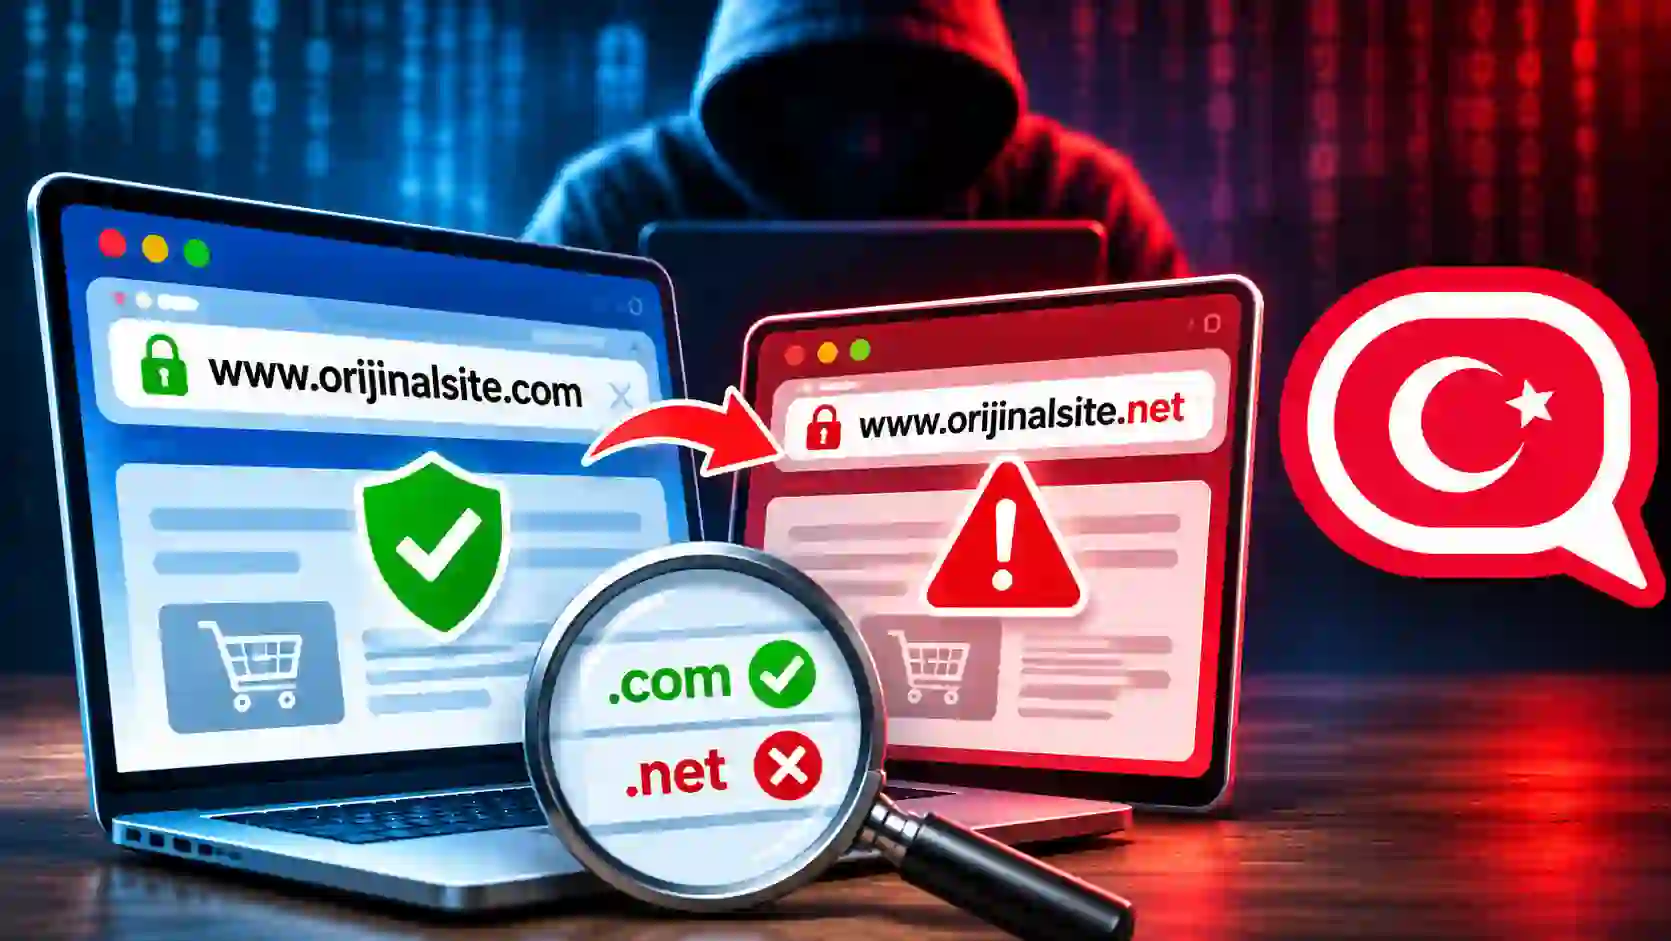
Bir web sitesinin güvenilirliğini doğrulamak için sistematik bir kontrol listesi uygulamak gerekir. İnternet tarayıcınızın adres çubuğu, bir web sitesinin kimliği hakkında en net ve manipüle edilemez verileri sunar. Alan adındaki harf oyunlarını tespit etmek, bu dolandırıcılık türünden korunmanın temel direğidir. Örneğin, “ornekbank.com” yerine “ornek-bank.com” veya “ornkbank.com” gibi küçük harf manipülasyonları sıkça kullanılır. İşte bu yüzden klon site nedir dolandırıcılığı anlama ve korunma yolları kapsamında alan adı incelemesi ilk bakılması gereken yerdir.
Adres çubuğundaki SSL/TLS kilit simgesi tek başına güvenlik kanıtı değildir. Günümüzde dolandırıcılar da sahte sitelerine ücretsiz SSL sertifikası tanımlayabilmektedir. Bu nedenle kilit simgesine tıklayarak sertifikanın hangi kurum adına düzenlendiğini kontrol etmelisiniz. Genişletilmiş doğrulama (EV) sertifikalarında kurumsal şirket unvanı açıkça listelenir. Sertifika detaylarında şirket adı yerine rastgele harfler veya ücretsiz sağlayıcı bilgisi görüyorsanız şüphe duymalısınız.
Adım Adım Güvenlik Doğrulama Süreci
Şüphelendiğiniz bir bağlantıya tıkladığınızda şu somut kontrol adımlarını izleyebilirsiniz:
- Alan Adı Yaşını Sorgulayın: Whois sorgulama araçlarını kullanarak sitenin ne zaman tescil edildiğini kontrol edin; birkaç gün önce açılmış kurumsal siteler kesinlikle şüphelidir.
- Görselleri ve Bağlantıları Denetleyin: Sitedeki logolara sağ tıklayıp görsel bağlantısını inceleyin; farklı bir sunucudan çekiliyorsa site klonlanmış olabilir.
- Form Alanlarını Sahte Bilgiyle Test Edin: Şüpheli sayfadaki kullanıcı girişi alanına bilerek yanlış bir şifre yazın; sahte site şifrenin doğruluğunu kontrol edemediği için doğrudan SMS ekranına geçecektir.
- Arama Motoru Organik Sonuçlarını Karşılaştırın: Markanın adını Google arama kutusuna yazarak resmi web sitesinin ilk sıradaki organik sonucunu teyit edin.
Bu doğrulama adımları sayesinde, en profesyonelce hazırlanmış sahte siteleri dahi birkaç dakika içinde ifşa edebilirsiniz. Kullanıcıların sahte sayfalara kanmasındaki en büyük etken, anlık panik veya indirim heyecanıyla adres çubuğunu hiç kontrol etmemeleridir. Bilinçli bir internet kullanıcısı, kimlik veya kart bilgisi girmeden önce mutlaka URL yapısını harf harf inceler.
Oltalama Saldırılarından Korunma Yöntemleri
Klon siteler genellikle oltalama (phishing) kampanyalarının son durağıdır. Dolandırıcılar kullanıcıları bu sitelere çekmek için e-posta, SMS ve sosyal medya reklamlarını aktif birer tuzak olarak kullanırlar. “Hesabınız askıya alındı”, “Kargonuz teslim edilemedi, adres güncelleyin” veya “Büyük indirim kuponu kazandınız” gibi aciliyet ve merak uyandıran mesajlar bu saldırıların temelini oluşturur. Kapsamlı bir korunma stratejisi oluşturmak ve klon site nedir dolandırıcılığı anlama ve korunma yolları çerçevesinde hareket etmek, dijital saldırı vektörlerini etkisiz hale getirir.
Bireysel güvenliğinizi en üst düzeye çıkarmak için modern güvenlik katmanlarını etkinleştirmeniz şarttır. Tek başına şifre kullanımı güvenlik standartlarında yetersiz kalmaktadır. FIDO2 standardına sahip donanımsal güvenlik anahtarları (örneğin YubiKey) veya FIDO destekli biyometrik geçiş anahtarları (Passkeys) kullanmak, klon sitelere karşı mutlak bir koruma sağlar. Donanımsal anahtarlar, oturum açmaya çalıştığınız alan adını arka planda doğrular; girdiğiniz site sahteyse oturum anahtarını asla saldırgana göndermez.
Dijital Savunma İçin Alınması Gereken Önlemler
Günlük dijital alışkanlıklarınıza entegre edebileceğiniz pratik koruma adımları şunlardır:
- Parola Yöneticisi Kullanımı: Tarayıcı tabanlı veya bağımsız parola yöneticileri yalnızca kayıtlı resmi alan adlarında otomatik tamamlama yapar; klon sitede formları doldurmaz.
- Güvenli DNS ve Filtreleme Servisleri: Tehdit istihbaratı içeren DNS servislerini yapılandırarak sahte ve zararlı alan adlarına erişimi ağ düzeyinde engelleyin.
- Sanal Kart ve Harcama Limitleri: Online alışverişlerinizde ana kredi kartınız yerine limiti işlem öncesi belirlenen sanal kartları tercih edin.
- İki Aşamalı Doğrulamada Uygulama Tercihi: SMS yerine Google Authenticator veya Microsoft Authenticator gibi TOTP tabanlı uygulamaları yetkilendirin.
Bu yöntemleri bir arada uyguladığınızda, bir anlık dikkatsizlikle sahte bir bağlantıya tıklasanız bile güvenlik katmanlarınız verilerinizin kötüye kullanılmasını engeller. Dijital savunmanın en güçlü halkası, teknolojik araçlarla desteklenmiş kullanıcı farkındalığıdır.
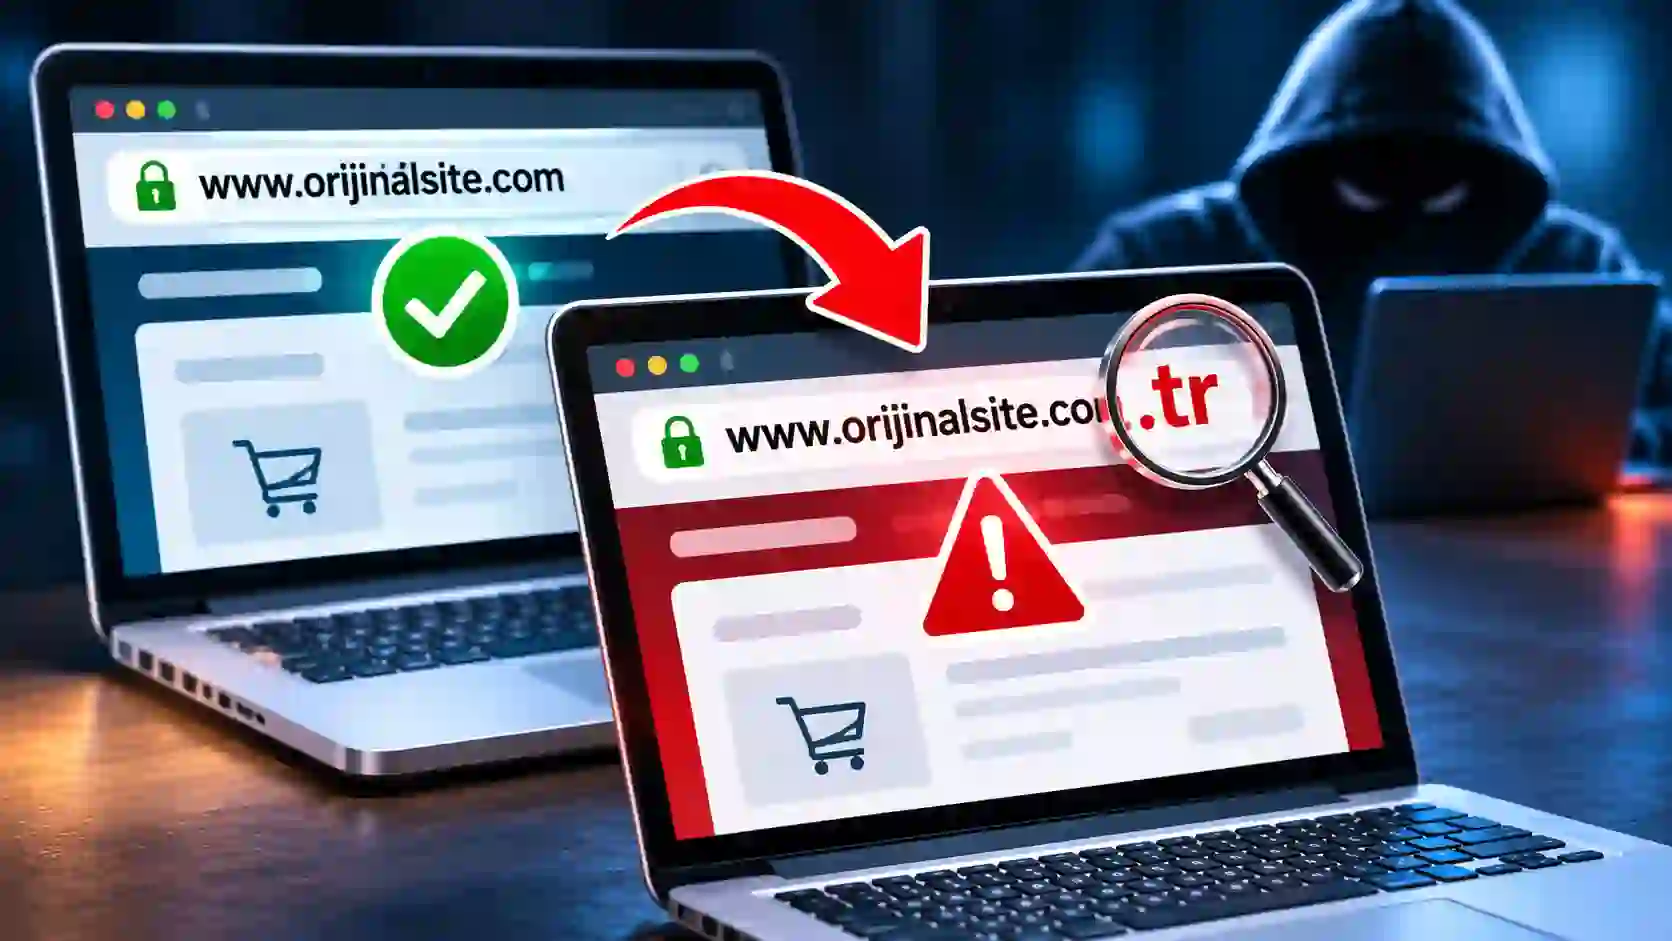
Gerçek Ve Sahte Siteleri Ayırt Etme Rehberi
Kullanıcıların en çok yanıldığı nokta, profesyonelce tasarlanmış bir görsel arayüzün her zaman güvenli olduğunu varsaymaktır. Dolandırıcılar orijinal sitenin tasarım stil dosyalarını doğrudan kopyaladıkları için görsel açıdan bir fark görmek neredeyse imkânsızdır. Ayrımı yapabilmek için teknik parametreleri ve güvenlik katmanlarını değerlendirmeyi öğrenmelisiniz. Bu kapsamda hazırladığımız klon site nedir dolandırıcılığı anlama ve korunma yolları rehberi, şüpheye düştüğünüz anlarda başvurabileceğiniz somut bir kılavuzdur.
Sitenin arama motorlarındaki görünürlüğü ve dizinlenme geçmişi de önemli bir turnusol kâğıdıdır. Yıllardır yayında olan resmi bir platform milyonlarca dizine ve binlerce kullanıcı geri bildirimine sahipken, yeni açılmış bir klon site arama motorlarında organik olarak üst sıralarda yer alamaz. Dolandırıcılar bu engeli aşmak için arama motoru reklamlarını (Sponsorlu Bağlantılar) satın alarak ilk sıraya yerleşirler. Bu sebeple arama motorlarında “Sponsorlu” veya “Reklam” etiketi taşıyan bankacılık bağlantılarına doğrudan tıklamaktan kesinlikle kaçınmalısınız.
| Güvenlik Bileşeni | Güvenli / Doğrulanmış Site | Riskli / Sahte Site |
|---|---|---|
| Arama Motoru Konumu | Organik arama sonuçlarında en üstte listelenir | Genellikle “Sponsorlu” reklam başlığıyla öne çıkar |
| Sertifika Türü | Kurum adına kayıtlı Organization/EV SSL | Otomatik oluşturulmuş temel veya geçersiz SSL |
| Adres Çubuğu Hataları | Kusursuz alan adı, doğru harf dizilimi | Homografik karakterler, fazladan tire veya alt alan adı |
| Sosyal Medya Bağlantıları | Markanın onaylı resmi hesaplarına yönlendirir | Çalışmaz, tıklandığında anasayfayı yeniler |
İnternet tarayıcınızın yer imleri (sık kullanılanlar) özelliğini aktif kullanmak, bu riskleri kökten çözmenin en kestirme yoludur. Sık ziyaret ettiğiniz bankacılık, kripto para, e-devlet ve e-ticaret sitelerinin orijinal adreslerini tarayıcınızın yer imlerine kaydedin. Arama motorlarında aramak ya da gelen mesajlardaki linklere tıklamak yerine her zaman bu yer imleri üzerinden giriş yapın. Böylece klon site nedir dolandırıcılığı anlama ve korunma yolları konusunda en güvenilir pratik bariyeri kendi tarayıcınızda kurmuş olursunuz.
Klon Web Siteleri Hakkında Sıkça Sorulan Sorular
Klon siteye şifremi girdiğimi fark ettim, ilk ne yapmalıyım?
Vakit kaybetmeden resmi siteye farklı bir cihazdan girerek şifrenizi hemen güncelleyin. Hesapta aktif olan tüm oturumları sonlandırın, 2FA ayarlarınızı sıfırlayın ve ilgili kurumun müşteri hizmetlerini arayarak hesabınıza geçici bloke koydurun.
Adres çubuğunda yeşil kilit simgesi olması sitenin güvenli olduğunu kanıtlar mı?
Hayır, kilit simgesi yalnızca tarayıcınız ile sunucu arasındaki trafiğin şifrelendiğini gösterir. Günümüzde siber saldırganlar da sahte sitelerine ücretsiz SSL sertifikası alabilmektedir. Kilide tıklayıp sertifika sahibinin kurumsal kimliğini doğrulamalısınız.
Parola yöneticileri klon sitelere karşı beni koruyabilir mi?
Evet, parola yöneticileri alan adını harf harf eşleştirerek çalışır. Giriş yaptığınız sayfa gerçek sitenin birebir kopyası olsa bile alan adı farklıysa formları doldurmaz ve sizi otomatik olarak uyarır.
Klon siteler banka hesaplarımdan para çekebilir mi?
Eğer sahte sayfada kullanıcı bilgilerinizi ve telefonunuza gelen tek kullanımlık SMS onay kodunu dolandırıcılara ilettiyseniz, arka planda adınıza yetkisiz para transferi işlemi gerçekleştirebilirler.
Bir sitenin klon olduğunu nereye ve nasıl şikayet edebilirim?
Sahte siteleri USOM (Ulusal Siber Olaylara Müdahale Merkezi) resmi web sitesi üzerinden ihbar edebilir, ayrıca Google Güvenli Tarama (Safe Browsing) bildirim formu aracılığıyla sitenin arama motorlarından engellenmesini sağlayabilirsiniz.
İnternette işlem yaparken her zaman adres çubuğunu dikkatle inceleyin, önemli hesaplarınızda geçiş anahtarları (Passkeys) ve donanımsal güvenlik önlemleri kullanarak varlıklarınızı siber tehditlere karşı tam koruma altına alın.